美国银行雇佣千名合同工修复 AI 工具发现的软件漏洞
美国银行(Bank of America)CEO Brian Moynihan 透露该公司雇佣了千名合同工帮助修复 Anthropic Mythos 等 AI 工具发现的软件漏洞。他表示:“我们在第二季度聘请了 1000 名合同工协助进行修复工作。除了原本负责该领域的 3000 名员外,这些合同工至今仍留在公司内,继续提供协助。”他向分析师透露,美国银行第三季度在软件修复以及与反洗钱合规相关的监管问题上投入了数亿美元以上的资金。这是美国大型企业首次披露其为保护软件系统免受 Mythos 影响所投入的人力和资金规模。
标签
相关报道
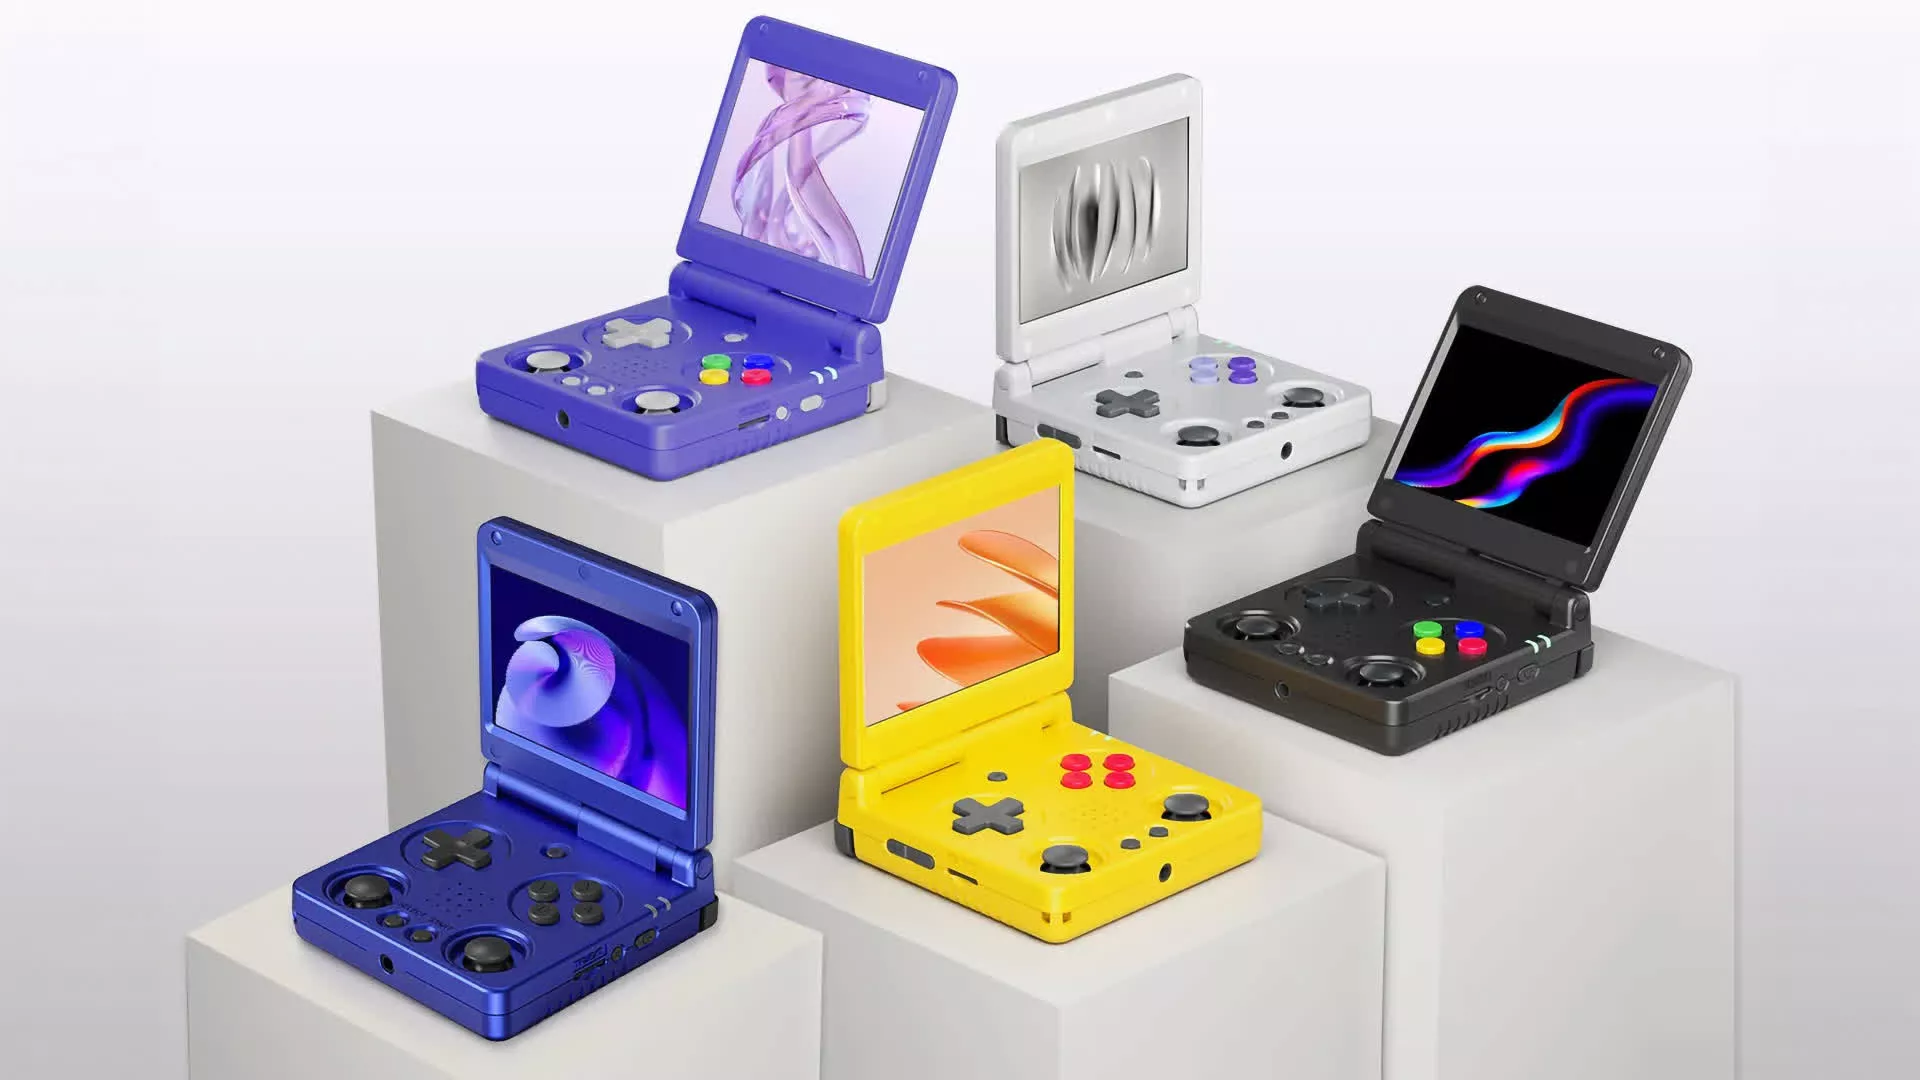
ESA要求美国贸易代表审查Anbernic复古掌机 称预装盗版游戏设备是“超级仿冒品”
美国娱乐软件协会(ESA)已向美国贸易代表办公室(USTR)提交意见,建议将中国复古游戏掌机品牌Anbernic的官网Anbernic.com列入年度“恶名市场”审查名单。ESA称,部分Anbernic掌机随附装有数百乃至数千款未经授权游戏的存储卡,买家无需购买游戏即可开机游玩;协会因此把这类即插即用设备称为电子游戏行业中“超级仿冒品”的功能等同物。 阅读全文
cnBeta
勒索软件恢复公司被发现向客户收取高额数据恢复费用 但实际上向黑客支付赎金买密钥
近些年来勒索软件对企业造成的威胁越来越大,于是市场上也出现很多围绕勒索软件衍生的公司,例如帮助客户与黑客谈判降低赎金以换取密钥、帮助客户处理购买加密货币并支付,当然还有些公司声称有专业技术可以破解加密机制帮助客户恢复文件。 阅读全文
cnBeta
以色列公司通过数字广告安装零点击间谍软件
加拿大多伦多大学公民实验室发表研究报告,以色列公司 Discover-Tech 通过数字广告在半岛电视台的内部设备上安装了间谍软件。这是首次利用数字广告实施的零点击间谍软件攻击。Discover-Tech 运营着名为 Controlium 的平台,它表面上是一家合法的广告公司,但实际上是以色列间谍软件供应商的合作伙伴。Controlium 能在广告加载的瞬间,对设备进行去匿名化处理、提取设备指纹…
Solidot
黑客利用 AI 攻击韩国银行
韩国新韩银行、KB国民银行、韩亚银行等 7家 金融企业遭遇黑客攻击,多处发现同一攻击者利用了开源渗透测试工具“ARTEX-自主渗透测试控制台”实施攻击的迹象。CrowdStrike 公布分析报告显示,嫌疑人可能为居住在广东的 26 岁人员。但这只是根据目前情况作出的推测,嫌疑人身份尚未确定。攻击者使用生成式 AI 编码工具 Claude Code 的过程中暴露了这条线索,即攻击者利用 Cla…
Solidot